 Windows
 macOS
 Android
 iOS
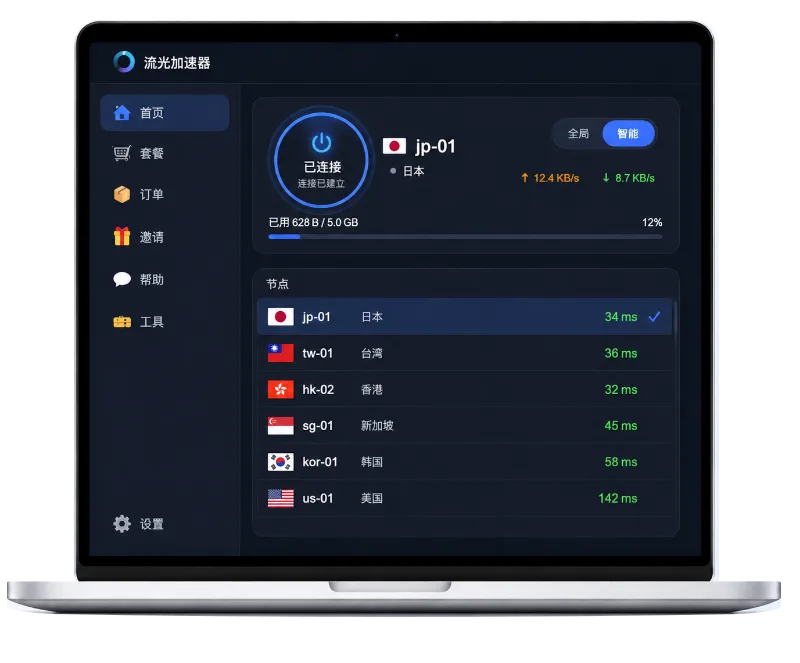
按应用设置安全通道的分流操作,核心是指定哪些应用经过加密通道,哪些仍使用设备原有网络。比如,你可以让浏览器走安全通道,同时让本地音乐播放器直连。具体菜单因服务和系统而异,设置前先确认客户端是否支持“按应用分流”,不要把它与按网站或 IP 地址分流混为一谈。
先明确分流规则和影响
常见规则有两种:白名单(allowlist)指定“只有选中的应用走通道”;排除列表(exclusion list)则指定“选中的应用不走通道,其余应用走通道”。不同产品的规则方向可能不同,开始配置前要读清界面说明。split tunneling 是这类分流功能的常见名称;per-app proxy 则通常指按应用指定代理,二者实现方式和覆盖范围不一定相同。
分流可以减少不需要经过远端节点的流量,也可能改善特定应用的连接兼容性;代价是直连应用不受该安全通道保护,其网络出口和隐私特性会与走通道的应用不同。银行、支付或工作应用是否应分流,应按组织要求和服务提供方说明判断,不能只凭连接快慢决定。
按应用设置安全通道的分流操作
- 确认功能可用。打开安全通道客户端的设置,查找“分流”“按应用路由”或类似选项。若找不到,先查看该客户端和当前系统版本的帮助说明;并非所有系统或版本都提供相同能力。
- 选定规则方向。决定采用“仅所选应用走通道”还是“所选应用绕过通道”。如果只需保护少数应用,前者通常更直观;如果大多数流量都需保护、只有少数应用必须直连,可考虑后者。
- 添加应用并保存。从已安装应用列表选择目标程序,核对应用名称及图标,再保存规则。桌面系统若要求选择程序文件,应确认路径对应实际启动程序;应用更新或改用另一个启动器后,规则可能需要重新检查。
- 重新连接并逐项验证。按客户端提示重连安全通道,再分别打开已选应用和未选应用。查看客户端连接状态或其诊断信息,确认规则是否生效;同时测试登录、语音、文件传输等实际需要的功能。只看到“已连接”并不能证明每个应用都按预期分流。
不同设备上要留意什么
手机和平板
部分 Android 安全通道客户端提供应用列表,可直接勾选包含或排除的应用;也有客户端不支持此项。iOS 对普通用户可配置的逐应用网络路由限制较多,企业管理配置与个人设备设置并不相同。因此,不要照搬其他系统的菜单路径,先以当前客户端实际显示的选项为准。
Windows 和 macOS
桌面客户端可能按应用程序路由,也可能只提供全局连接、网站规则或网络范围规则。确认其说明是否明确支持应用级分流。若应用通过辅助进程联网,或由其他程序代为启动,单独添加主程序未必覆盖全部流量;这时应测试实际功能,必要时恢复全局通道。
常见故障与安全检查
- 应用无法联网:先切换白名单与排除列表的规则理解,检查是否选错应用,再重连测试;不要同时叠加多个代理或安全通道配置。
- 部分功能失效:应用可能依赖独立更新器、登录助手或后台组件。客户端若不能把相关组件一并纳入规则,可临时改为全局通道,避免盲目扩大排除范围。
- 担心流量走向:逐个核对客户端显示的规则,并用服务提供的连接诊断工具检查。直连应用会使用本地网络出口;分流不等于匿名,也不能替代应用自身的账户和隐私设置。
稳妥的按应用设置安全通道的分流操作,应从少量应用开始,逐项验证,再逐步扩展。若客户端规则含义不清,先恢复默认或全局模式,确认连接正常后再尝试。
常见问题
关闭安全通道后,分流规则还有效吗?
通常不会产生分流效果,因为通道本身已断开;具体行为以客户端说明为准。
应用更新后需要重新设置吗?
不一定。若更新改变程序路径、启动方式或后台组件,原规则可能失效,建议更新后复查。
分流会让未选中的应用更安全么?
不会。未经过通道的应用使用原有网络连接,安全性取决于本地网络和应用自身的保护措施。
找不到应用级选项怎么办?
检查客户端版本和官方帮助;若确实不支持,可使用全局通道,或选择明确提供应用级分流的兼容方案。